El desafío de proteger la privacidad frente a la autonomía delegada
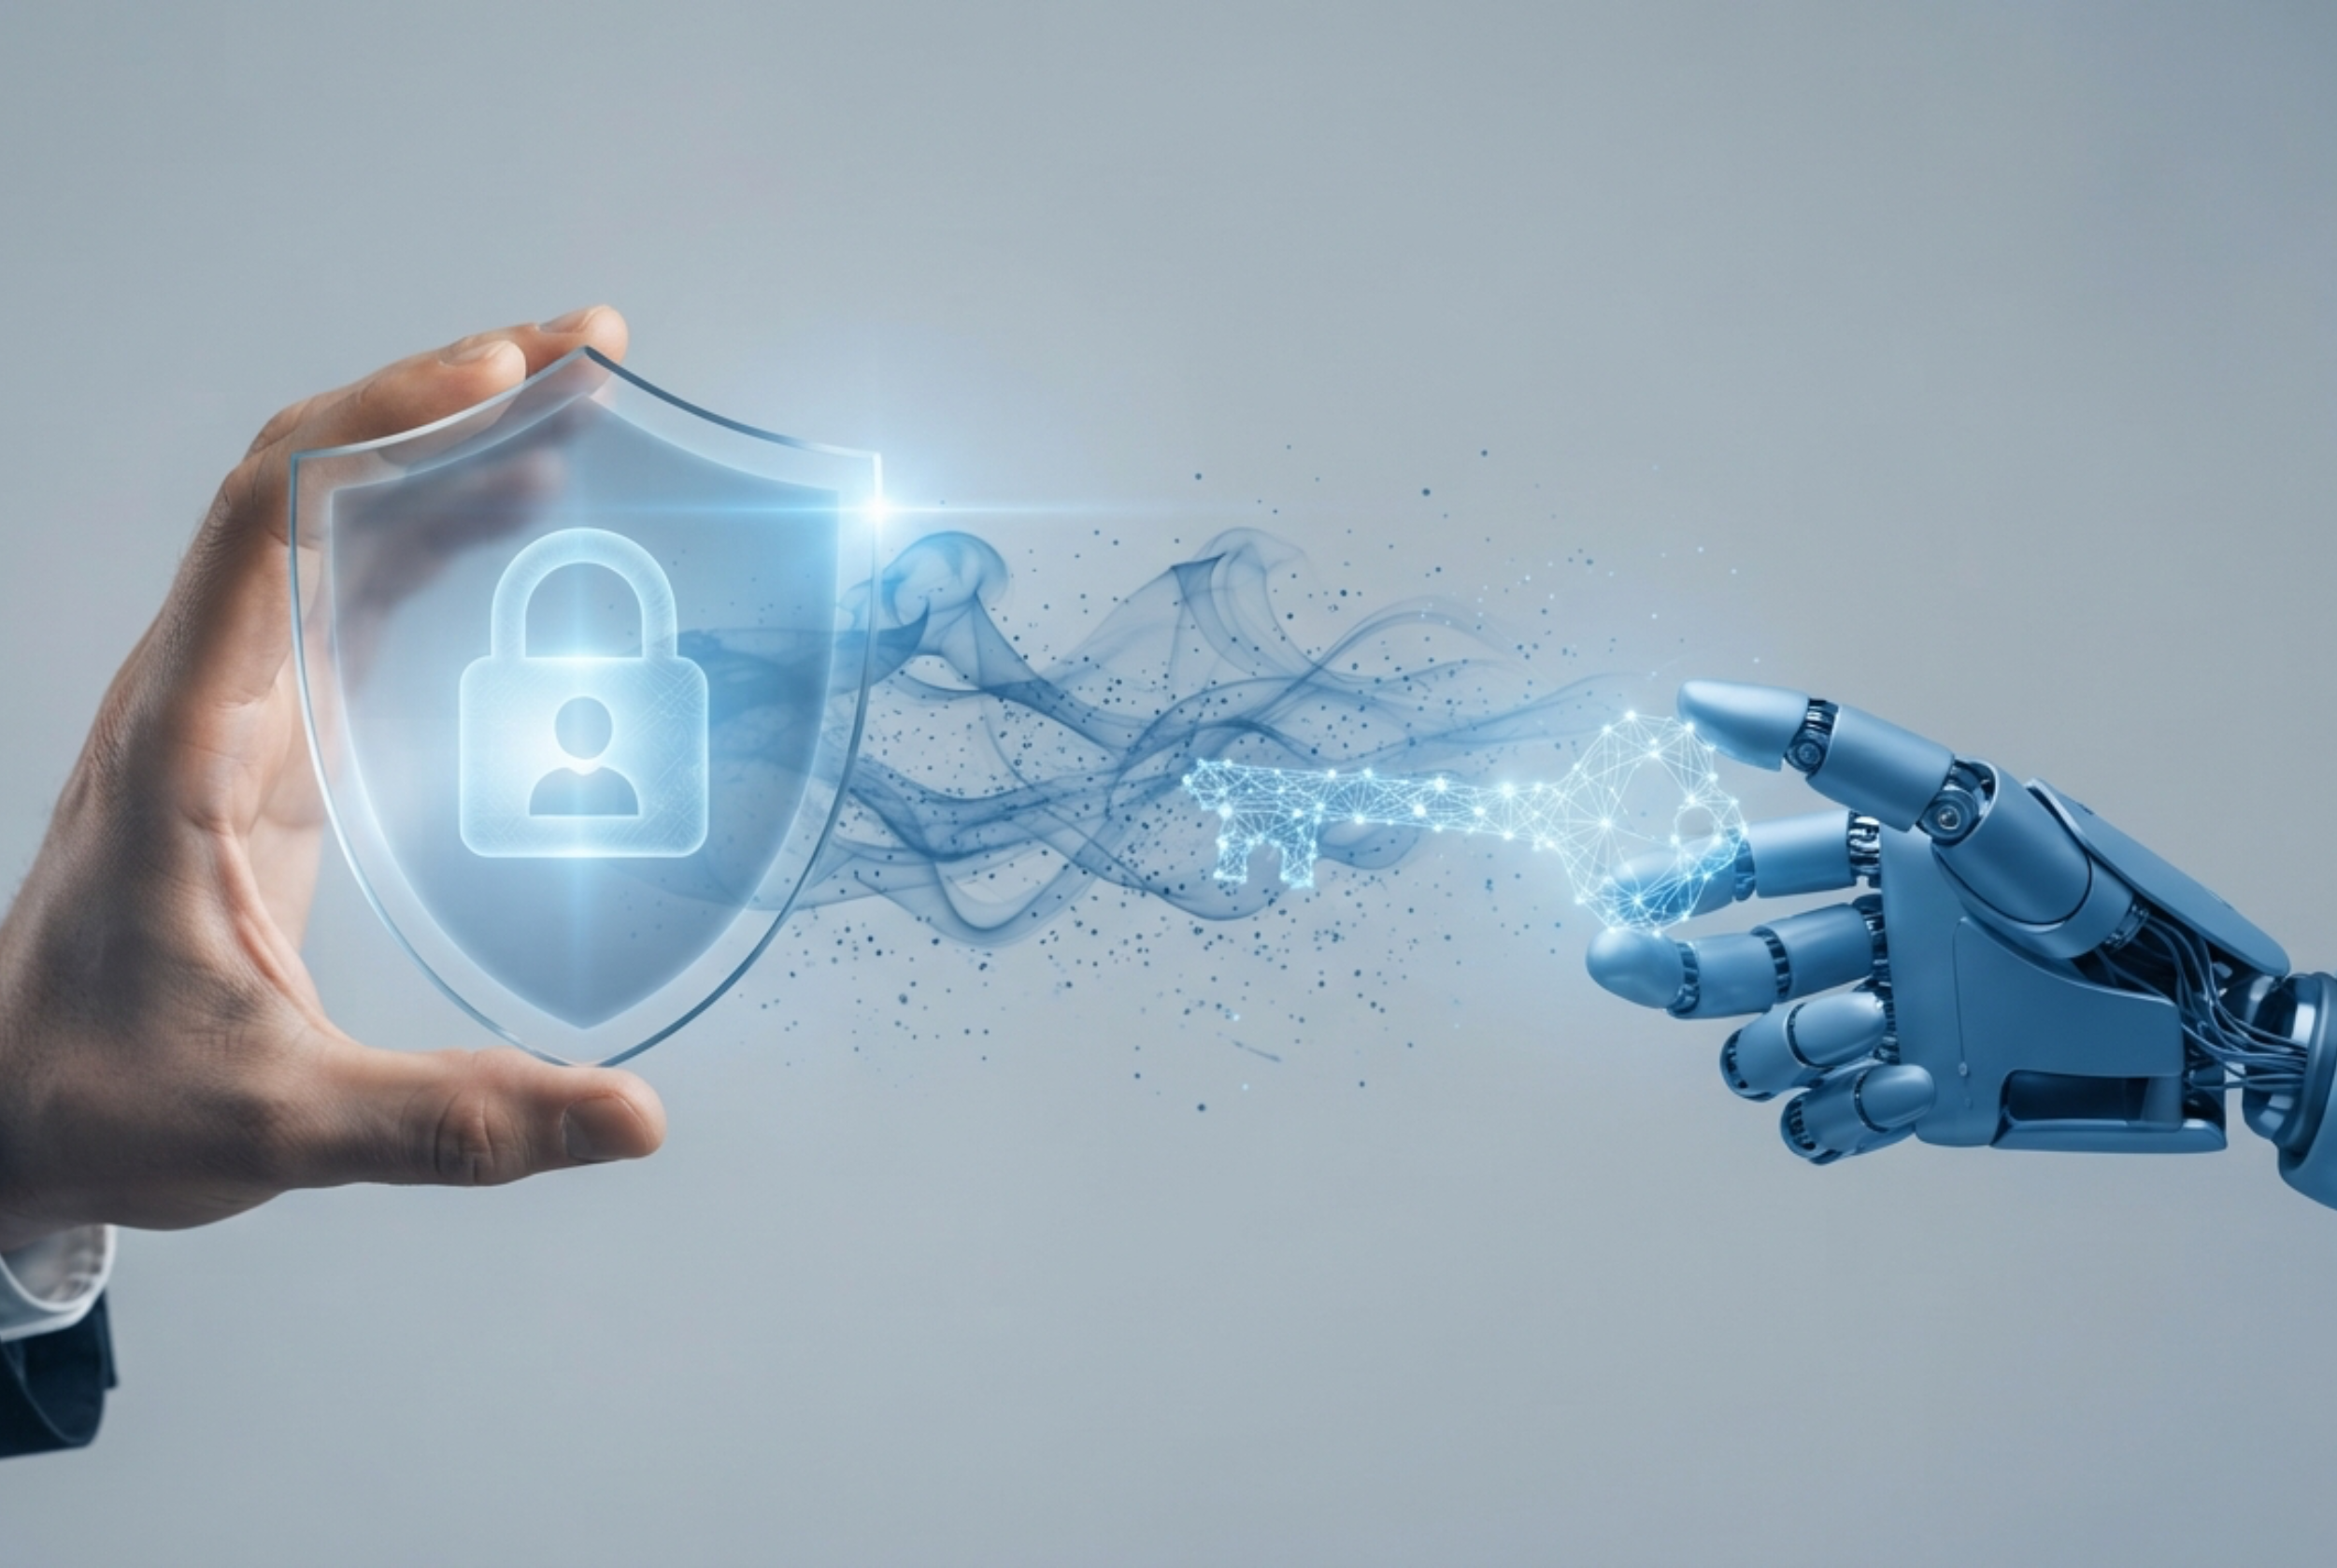
Actualmente nos encontramos frente a la evolución en el uso de la inteligencia artificial, desde las conocidas herramientas de chat, hacia agentes autónomos avanzados, que realizan tareas delegadas, y a cómo su uso incrementa la exposición de los datos personales al requerir accesos cruzados a credenciales, finanzas e historiales íntimos, que ha llevado al estudio de propuestas de salvaguarda.
Ahora, cuando hablamos de agentes de IA autónomos, no solo hacemos referencia a una interacción conversacional, sino que pasamos a capacidades como la autonomía, percepción del entorno, planificación, evaluación, acción con uso de herramientas externas y ejecución de tareas múltiples en varios pasos, por instrucción y delegación de un usuario, que a decir de expertos y organismos de control, podrían representar riesgos a la privacidad y a la protección de los datos personales.
¿Por qué el uso de agentes de IA representa un riesgo a la privacidad? Su principal característica es que cuentan con memoria persistente, no olvidan la información al cerrar la sesión, retienen los hechos, las preferencias, las interacciones pasadas, lo que según los expertos, les permite crear perfiles, aprender de hechos anteriores y refinar su trabajo, mediante un flujo continuo de extracción, ejecución y transmisión de datos.
Es decir, esta interacción en su conjunto es lo que aumenta la exposición de información y amplifica el impacto de posibles brechas o ataques de inyección de instrucciones (prompt injection), por su parte el Reglamento de IA de la Unión Europea, si bien clasifica los sistemas de IA en función de su riesgo, en opinión de analistas, no fue pensado en el despliegue de los agentes con autonomía que operan usando múltiples plataformas y que al recolectar datos también comparten y mueven información. A ello, se suma los marcos legales de privacidad cuyo ámbito de cobertura parte de la recolección directa de datos en entornos cerrados, un ámbito distinto.
Frente a la ausencia de una gobernanza clara y aplicable a la IA agéntica, autoridades como la Agencia Española de Protección de Datos (AEPD), estructuró un marco riguroso de reglas que cubren todo el ciclo de vida de estos sistemas, desde la responsabilidad sin desplazamiento de culpa por fallos, minimización del dato, hasta el control de memoria. Por su parte, los investigadores del Instituto de Stanford para la IA Centrada en el Ser Humano (Stanford HAI), consideran la determinación de un “deber de lealtad” que: i) proteja el interés del usuario, ii) defina el rol legal de proveedores y responsables del despliegue, iii) se prohíba la autopreferencia y se restrinja el uso de datos exclusivamente a la ejecución de las instrucciones directas. En el plano técnico se exige, la protección desde el diseño, y la creación de credenciales revocables y de duración limitada, que permitan la verificación de la identidad y el alcance de su autorización, en protección de los datos del usuario.
Es indispensable establecer marcos de gobernanza transparentes y accesibles, que aborden la privacidad de los datos, la equidad y la rendición de cuentas, no solo en el papel sino en la práctica, y en el caso del uso de IA agéntica, es necesaria la articulación de un marco de gobernanza unificado, que establezca obligaciones legales claras de los responsables del tratamiento, proveedores y responsables del despliegue, que permita garantizar que los agentes actúen exclusivamente en beneficio del usuario y dentro de la finalidad declarada, es decir, que desde la lógica de la delegación, solo puedan ejecutar la tarea encargada dentro de los límites establecidos en la instrucción, que debe ser verificable y revocable bajo estándares técnicos. La gobernanza no debe implicar un freno a la innovación, pero sí debe evitar que la autonomía permita la vulneración de la privacidad de los usuarios, como titulares de derechos. (O)
Referencias:
Agencia Española de Protección de Datos (2026). Inteligencia artificial agéntica desde la perspectiva de protección de datos. AEPD https://www.aepd.es/guias/orientaciones-ia-agentica.pdf
Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial ( Reglamento de Inteligencia Artificial) Diario Oficial de la Unión Europea, L, 12 de julio de 2024. https://eur-lex.europa.eu/legal-content/ES/TXT/PDF/?uri=OJ:L_202401689
Stanford Institute for Human- Centered Artificial Intelligence ( 2026, 25 de agosto). Designing loyalty: AI agents and conflicts of interest ( Informe de políticas). Stanford HAI. https://hai.stanford.edu/policy/designing-loyalty-ai-agents-and-conflicts-of-interest
.png)
Por: Alejandra Castro, CEO de Luzuriaga & Castro Abogados
Este artíulo se publicó en alianza con: