
ZOOM al sector seguridad industrial
Imaginemos un mundo donde un simple resfriado pudiera matarnos.
En ambos casos, el riesgo es latente y peligroso. De la misma manera, que el cuerpo puede morir, la máquina también. Y no solo eso, sino que a su paso podría vulnerar la seguridad del proceso y de quien lo controla.
Linares comentó que en el mundo de los sistemas industriales no hay ni los más básicos requisitos de ciberseguridad. Existe preocupación por dotar de maquinarias resistentes a la saturación, al clima, al agua, al polvo y a todo tipo de condiciones físicas o externas, pero la seguridad informática en los procesos de producción industrial está totalmente olvidada.
Frente a esto, José Valiente, coordinador del CCI, hace un llamado de alerta al sector industrial para que comience a implementar sistemas de ciberseguridad. Las empresas tienen que protegerse de las conexiones del área industrial vulnerable con Internet. La mayoría de estos incidentes son involuntarios. Son errores humanos que recaen a la despreocupación de prevenir y garantizar procesos.

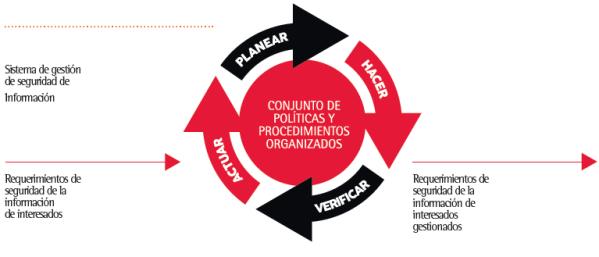
Los sistemas de gestión de seguridad de información ¿están de moda?
Desde fines del 2013, los organismos de control en el Ecuador han desarrollado una serie de iniciativas orientadas a promover y alinear la gestión de la seguridad de la información con buenas prácticas en sus respectivos ámbitos y sectores de control. Esto se ha realizado a través de resoluciones o acuerdos que puntualmente requieren la implementación de sistemas.
La Secretaría Nacional de la Administración Pública (SNAP)dio el primer paso y requirió que las entidades que dependen de la función ejecutiva e institucional implementen una serie de controles de seguridad que concluyan en un sistema de gestión de seguridad de información.
Linares comentó que en el mundo de los sistemas industriales no hay ni los más básicos requisitos de ciberseguridad. Existe preocupación por dotar de maquinarias resistentes a la saturación, al clima, al agua, al polvo y a todo tipo de condiciones físicas o externas, pero la seguridad informática en los procesos de producción industrial está totalmente olvidada.
Frente a esto, José Valiente, coordinador del CCI, hace un llamado de alerta al sector industrial para que comience a implementar sistemas de ciberseguridad. Las empresas tienen que protegerse de las conexiones del área industrial vulnerable con Internet. La mayoría de estos incidentes son involuntarios. Son errores humanos que recaen a la despreocupación de prevenir y garantizar procesos.
Los sistemas de gestión de seguridad de información ¿están de moda?
Desde fines del 2013, los organismos de control en el Ecuador han desarrollado una serie de iniciativas orientadas a promover y alinear la gestión de la seguridad de la información con buenas prácticas en sus respectivos ámbitos y sectores de control. Esto se ha realizado a través de resoluciones o acuerdos que puntualmente requieren la implementación de sistemas.
La Secretaría Nacional de la Administración Pública (SNAP)dio el primer paso y requirió que las entidades que dependen de la función ejecutiva e institucional implementen una serie de controles de seguridad que concluyan en un sistema de gestión de seguridad de información.
Si bien entendemos que el objetivo de esta iniciativa es que se cumplan con los controles que se definieron como prioritarios o necesarios y se diseñe el Esquema Gubernamental de Seguridad de la Información (EGSI), este no es necesariamente el camino correcto. Para poder seleccionar los controles necesarios de acuerdo a los requerimientos estratégicos o institucionales de cada entidad es necesario primero diseñar el corazón de un sistema de gestión, la metodología de evaluación de riesgos.
Una vez que se aplique dicha metodología sobre los activos de información identificados, recién ahí podemos saber qué controles son necesarios, cuáles ya están operando en la institución y cuáles se necesitan implementar.